

Termin rejestracji firm objętych nowymi przepisami o cyberbezpieczeństwie już minął, a na wdrożenie wymaganych zabezpieczeń pozostało niespełna pół roku. Zmiany dotyczą również branży morskiej. Tymczasem cyberprzestępcy coraz częściej wykorzystują skradzione hasła, zaufane relacje biznesowe i podatności systemów przemysłowych
Nowelizacja ustawy o Krajowym Systemie Cyberbezpieczeństwa (KSC), wdrażająca unijną dyrektywę NIS2, weszła w życie 3 kwietnia br., rozszerzając krąg przedsiębiorstw zobowiązanych do zarządzania ryzykiem cybernetycznym, wdrażania zabezpieczeń i zgłaszania poważnych incydentów.
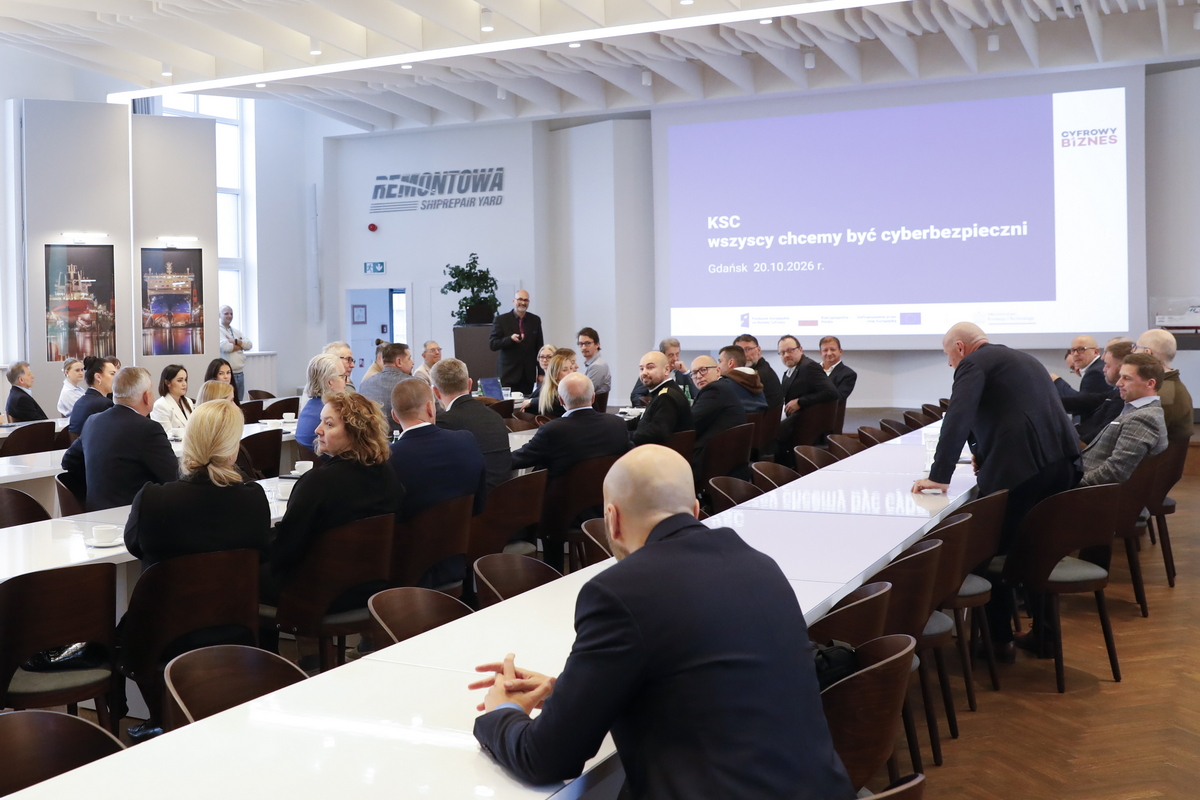
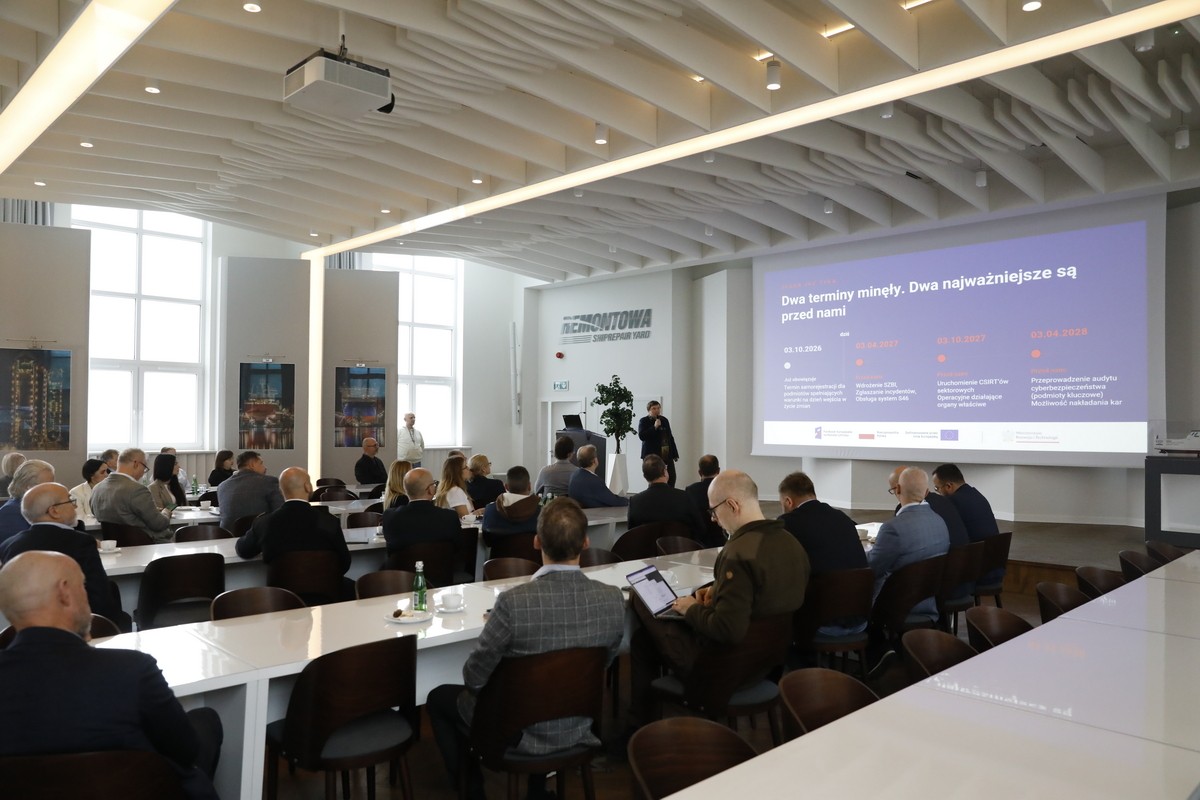
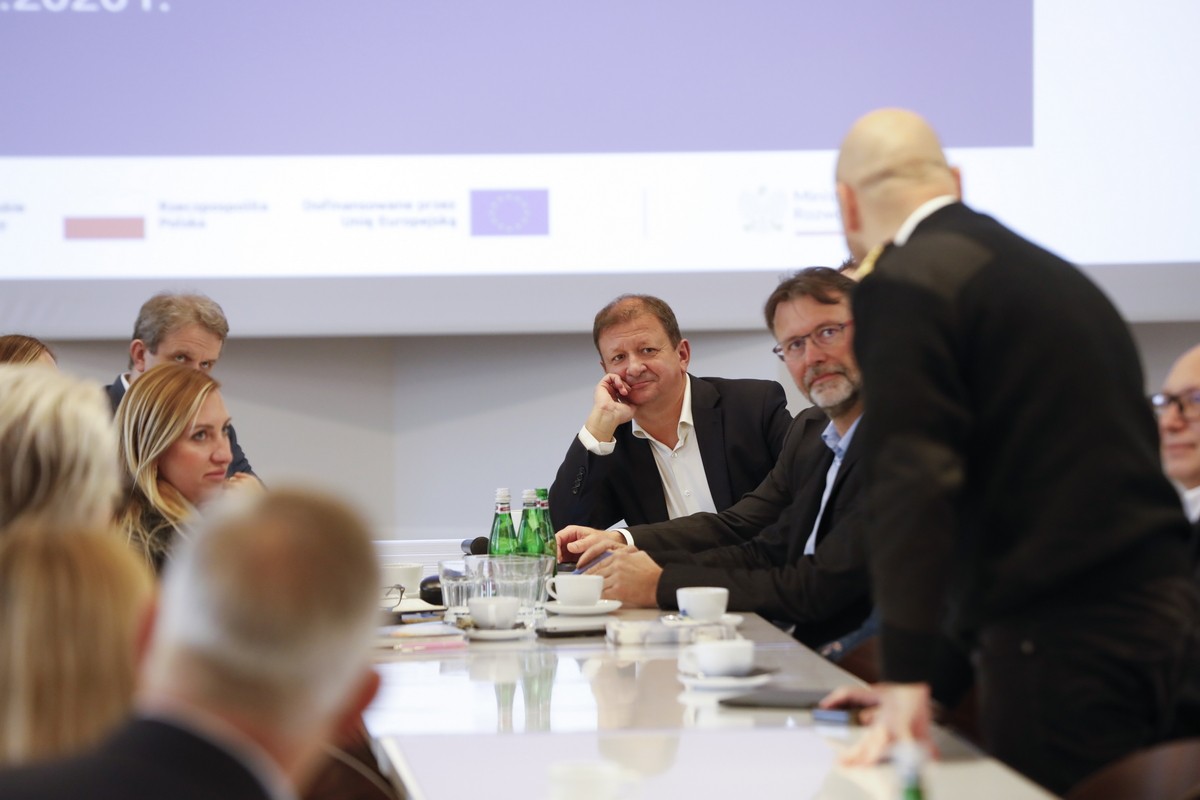
Praktyczne znaczenie nowych regulacji było tematem spotkania Związku Pracodawców FORUM OKRĘTOWE, 20 października br. w Gdańskiej Stoczni Remontowej.
Przedstawicielki Ministerstwa Rozwoju i Technologii oraz Urzędu Dozoru Technicznego wyjaśniały przedsiębiorcom zakres nowych obowiązków, odpowiadając również na pytania dotyczące terminów, rejestracji i ewentualnych sankcji. Eksperci z branży cyberbezpieczeństwa i ubezpieczeń przedstawili natomiast skalę zagrożeń oraz sposoby ograniczania ich skutków.
Nie tylko porty i armatorzy. Kogo obejmuje NIS2?
Maria Magdoń, zastępca dyrektora Departamentu Gospodarki Cyfrowej w Ministerstwie Rozwoju i Technologii, Dobiesława Jędrzejczak, ekspertka tego departamentu oraz Dorota Bałachowska, kierownik Wydziału CSIRT w Urzędzie Dozoru Technicznego wyjaśniały zasady kwalifikowania przedsiębiorstw jako podmiotów kluczowych lub ważnych oraz związane z tym obowiązki.
W przypadku gospodarki morskiej przepisy obejmują nie tylko określone podmioty sektora transportu wodnego, ale również przedsiębiorstwa produkcyjne. Wśród działalności wymienionych w ustawie znajdują się m.in. produkcja urządzeń elektrycznych, maszyn i urządzeń oraz pozostałego sprzętu transportowego, w tym budowa statków.
Obowiązek przeanalizowania swojej sytuacji dotyczy więc stoczni, producentów wyposażenia okrętowego i części przedsiębiorstw współpracujących z przemysłem morskim.
Jednak nie każda stocznia czy dostawca automatycznie podlega nowym regulacjom. Znaczenie mają rodzaj i skala działalności, wielkość firmy oraz szczególne kryteria ustawowe. Inaczej może być kwalifikowana duża stocznia produkująca statki, a inaczej niewielka firma, świadcząca wyłącznie drobne usługi remontowe.
Co do zasady, duże przedsiębiorstwa działające w sektorach kluczowych, takich jak transport, uzyskują status podmiotów kluczowych, a średnie – ważnych. W sektorach zaliczonych do ważnych, w tym w określonych rodzajach produkcji, średnie i duże przedsiębiorstwa są zasadniczo klasyfikowane jako podmioty ważne. Ustawa przewiduje przy tym wyjątki, a także możliwość indywidualnego wskazania podmiotu przez właściwy organ.
Podczas dyskusji uczestnicy spotkania pytali co się stanie, jeżeli firma uznała, że nowe wymagania jej nie dotyczą, a administracja dojdzie do innego wniosku? Pojawiły się również wątpliwości dotyczące przedsiębiorstw działających równocześnie w kilku sektorach.
Przedstawicielki resortu podkreślały, że punktem wyjścia jest tu samodzielna analiza działalności podmiotu. Jeżeli dany podmiot spełnia jednocześnie warunki uznania go kluczowy i ważny, zastosowanie ma wyższa kategoria.
Rejestracja za nami. Kiedy kary?
3 października 2026 roku upłynął termin samorejestracji w Wykazie Podmiotów Kluczowych i Podmiotów Ważnych dla przedsiębiorstw, które spełniały ustawowe kryteria w dniu wejścia w życie nowelizacji i nie były wpisywane z urzędu.
Przedstawicielki administracji zachęcały firmy, które jeszcze się nie zarejestrowały, do jak najszybszego dopełnienia obowiązku. Wyjaśniały jednocześnie, że spóźniony wpis nie przesuwa terminu wdrożenia zabezpieczeń.
Dla przedsiębiorstw spełniających kryteria już 3 kwietnia 2026 roku, kolejną kluczową datą będzie 3 kwietnia 2027 roku. Do tego czasu powinny wdrożyć wymagane rozwiązania, w tym system zarządzania bezpieczeństwem informacji (SZBI), procedury oceny ryzyka i obsługi incydentów, a także rozpocząć korzystanie z systemu S46, służącego do wymiany informacji i zgłaszania zdarzeń.
W przypadku poważnego incydentu przepisy przewidują przekazanie wczesnego ostrzeżenia w ciągu 24 godzin od jego wykrycia oraz właściwego zgłoszenia, nie później niż w ciągu 72 godzin.
Duże zainteresowanie wzbudziła kwestia odpowiedzialności firm i możliwych sankcji.
– Nadzór organu jest elementem, który wykorzystujemy do zachęcania do współpracy – podkreślały przedstawicielki resortu.
Większość nowych administracyjnych kar pieniężnych będzie mogła być nakładana dopiero od 3 kwietnia 2028 roku. Nie oznacza to jednak odroczenia obowiązków ani wyłączenia wcześniejszych kontroli i innych środków nadzorczych. Ustawa przewiduje również wyjątki od odroczenia sankcji finansowych.
W przypadku podmiotów kluczowych, kary mogą sięgać 10 mln euro lub 2 proc. rocznych przychodów z działalności gospodarczej, a podmiotów ważnych – 7 mln euro lub 1,4 proc. przychodów, przy zastosowaniu wyższej z tych wartości jako ustawowego pułapu.
Do 3 kwietnia 2028 roku pierwszy obowiązkowy audyt powinny ponadto przeprowadzić podmioty kluczowe, które wcześniej nie były operatorami usług kluczowych.
Odpowiedzialność zarządów
Jak podkreślano, nowe wymagania wykraczają poza obowiązki firmowych działów IT. To zarządy spółek muszą nadzorować system zarządzania cyberbezpieczeństwem, zapewniać środki na wymagane działania i uczestniczyć w odpowiednich szkoleniach.
Podstawą jest identyfikacja procesów, których zakłócenie uniemożliwiłoby firmie normalne funkcjonowanie. Dla stoczni mogą to być systemy projektowe i produkcyjne, urządzenia sterowane cyfrowo, infrastruktura energetyczna, systemy logistyczne czy rozwiązania umożliwiające zdalny serwis.
Szczególnie istotne jest bezpieczeństwo łańcucha dostaw. Firma musi wiedzieć, jakie ryzyko wiąże się z działalnością jej kontrahentów, zwłaszcza tych, od których zależy funkcjonowanie kluczowych procesów.
Podczas spotkania mówiono, że nie wystarczy samo posiadanie dokumentacji. Przedsiębiorstwo powinno wykazać, w jaki sposób ocenia ryzyko, monitoruje zagrożenia i przygotowuje się na sytuacje kryzysowe.
Kto pomoże? Krajowe i sektorowe CSIRT-y
CSIRT (Computer Security Incident Response Team) to zespół reagowania na incydenty bezpieczeństwa komputerowego. Jego zadaniem jest przyjmowanie i analizowanie zgłoszeń, ostrzeganie przed zagrożeniami, wymiana informacji o podatnościach oraz wspieranie podmiotów w reagowaniu na cyberataki.
W Polsce funkcjonują trzy zespoły CSIRT poziomu krajowego: CSIRT NASK, CSIRT GOV i CSIRT MON.
Dla przedsiębiorstw najważniejszy jest CSIRT NASK, którego zadania realizuje CERT Polska działający w strukturach NASK – Państwowego Instytutu Badawczego. Przyjmuje on zgłoszenia incydentów, analizuje zagrożenia cyfrowe i wspiera użytkowników oraz organizacje w ich zwalczaniu.
Nowelizacja rozwija również sieć zespołów sektorowych (planowane uruchomienie 3 października 2027 r.), wyspecjalizowanych w zagrożeniach charakterystycznych dla określonych dziedzin gospodarki.
Dla przedsiębiorstw morskich istotne jest rozróżnienie dwóch takich zespołów.
- CSIRT INFRASTRUKTURA, utworzony w Ministerstwie Infrastruktury, obejmuje sektor transportu, w tym transport wodny. Będzie więc właściwy dla objętych przepisami przedsiębiorstw żeglugowych, operatorów portowych i innych podmiotów prowadzących działalność w tym sektorze.
- CSIRT UDT GOSPODARKA ma obsługiwać sektory produkcji, chemii i przestrzeni kosmicznej. Do jego właściwości należeć będą m.in. zakwalifikowane do KSC stocznie zajmujące się produkcją statków oraz producenci określonych maszyn i wyposażenia.
Nie oznacza to jednak automatycznego przypisania wszystkich firm branży morskiej do jednego z tych zespołów. Decyduje prawna kwalifikacja działalności przedsiębiorstwa. Do czasu uzyskania gotowości operacyjnej przez właściwy zespół sektorowy, zgłoszenia poważnych incydentów obsługują odpowiednie CSIRT-y poziomu krajowego.
Jak tłumaczyły Maria Magdoń i Dobiesława Jędrzejczak, celem systemu jest nie tylko pomoc przedsiębiorstwu, które zostało zaatakowane, ale również ostrzeganie innych przed podobnym zagrożeniem. Podatność wykryta w systemie jednego producenta może bowiem występować także w wielu innych zakładach.
Podatności przybywa, przemysł najbardziej narażony
O skali zagrożeń świadczą dane przedstawione podczas spotkania. Zaprezentowano m.in. gwałtowny wzrost liczby ujawnianych podatności bezpieczeństwa (słabość, luka lub błąd w zabezpieczeniach oprogramowania, urządzeniach albo systemie informatycznym, którą cyberprzestępca może wykorzystać do przeprowadzenia ataku), oznaczanych jako CVE.
W latach 2016–2026 liczba ujawnianych rocznie podatności rosła z niespełna 10 tys. do prognozowanych ponad 70 tys. Według danych przedstawionych podczas spotkania na sam 2026 rok przypadnie około 20 proc. wszystkich podatności, zidentyfikowanych w tym jedenastoletnim okresie.
Z kolei według prognozy przywołanej w raporcie Microsoft Digital Defense 2026 liczba publicznie ujawnionych podatności w oprogramowaniu na całym świecie może w tym roku osiągnąć rekordowe 72 tysiące. Tylko w pierwszym półroczu zidentyfikowano ich niemal 40 tysięcy.
Jeszcze bardziej wymowne są statystyki atakowanych przedsiębiorstw. Według raportu IBM X-Force Threat Intelligence Index 2026, przemysł produkcyjny był w 2025 roku najczęściej atakowanym sektorem i odpowiadał za 27,7 proc. incydentów analizowanych przez IBM. To piąty kolejny rok, w którym produkcja znalazła się na czele tego zestawienia.
Maria Magdoń i Dobiesława Jędrzejczak zwróciły uwagę na dwie najczęstsze drogi uzyskiwania dostępu do systemów w analizowanych przypadkach dotyczących produkcji: wykorzystanie podatności aplikacji publicznie dostępnych w Internecie – 40 proc. – oraz użycie prawidłowych danych uwierzytelniających, na przykład skradzionych haseł – 32 proc.
To ostatnie oznacza, że hakerzy nie ograniczają się do „łamania” zabezpieczeń. Czasami wystarczy, że zdobędą hasło pracownika, serwisanta lub kontrahenta mającego dostęp do systemów przedsiębiorstwa.
Polska na celowniku rosyjskich hakerów
Rafał Cichocki z ThalaSec, kierownik Centrum Cyberbezpieczeństwa Morskiego przy Uniwersytecie Morskim w Gdyni przywołał dane z raportu Microsoft Digital Defense 2026, na temat aktywności grup cybernetycznych powiązanych z państwami.
W zestawieniu krajów będących najczęściej celem operacji rosyjskich grup, pierwsze miejsca zajmują USA – 21 proc., Ukraina – 14 proc. i Wielka Brytania – 11 proc. Polska, z udziałem 2 proc., znalazła się w pierwszej dziesiątce, obok m.in. Niemiec, Francji i Belgii.
Wśród atakowanych sektorów były ośrodki analityczne i organizacje pozarządowe (25 proc.), administracja rządowa (14 proc.), informatyka oraz nauka i szkolnictwo wyższe (po 11 proc.). W zestawieniu znalazły się również przemysł obronny, transport, energetyka i komunikacja.
Dane Microsoftu dotyczą obserwowanych operacji rosyjskich grup powiązanych z państwem, a nie wszystkich cyberataków na wymienione kraje.
Cichocki przypomniał również opublikowany w 2013 roku raport firmy Mandiant dotyczący grupy APT1, powiązanej z jednostką chińskiej armii, która prowadziła cyberszpiegostwo wymierzone między innymi w amerykańskie firmy. Zwracał uwagę, że prywatny biznes musi mierzyć się z zagrożeniami ze strony struktur wojskowych obcego państwa, dysponujących nieporównywalnie większymi zasobami.
Dlatego, zdaniem eksperta, nie wystarczy skupiać się na samej ochronie przed włamaniem, ale raczej na zdolności szybkiego wykrycia incydentu, ograniczenia strat i odtworzenia działalności.
Phishing ma się dobrze...
Rafał Cichocki mówił także o dużym znaczeniu stosunkowo prostych metody działania cyberprzestępców.
Według Microsoftu phishing (wyłudzanie danych przez podszywanie się pod zaufane osoby lub instytucje, najczęściej za pomocą fałszywych wiadomości e-mail) odpowiadał za 23 proc. zaobserwowanych włamań w okresie objętym raportem za 2026 rok, podczas gdy rok wcześniej jego udział wynosił 7 proc.
Ponadto 52,2 proc. incydentów związanych z wykorzystaniem prawidłowych kont użytkowników prowadziło do kradzieży kolejnych danych uwierzytelniających.
Szczególnie interesujące dla branży morskiej były wyniki raportu amerykańskiej Straży Przybrzeżnej „Cyber Trends and Insights in the Marine Environment 2025”.
Podczas prowadzonych przez jej specjalistów testów bezpieczeństwa systemów firm sektora morskiego aż w 53 proc. misji udało się uzyskać początkowy dostęp właśnie za pomocą phishingu. Złamano łącznie 4605 haseł, w tym 28 należących do kont uprzywilejowanych lub serwisowych. Wykryto także 273 podatności, zaliczane do kategorii KEV, czyli luk, o których wiadomo, że są aktywnie wykorzystywane przez napastników.
Raport opisuje również przypadek oszusta, który podszył się w wiadomości e-mail pod prezesa przedsiębiorstwa morskiego i za pomocą fałszywej faktury wyłudził blisko 50 tys. dolarów.
Dane te dotyczą testów i zdarzeń analizowanych przez amerykańską Straż Przybrzeżną, a nie wszystkich cyberataków na światową żeglugę. Pokazują jednak, że nawet duże podmioty rynkowe mogą być podatne na podstawowe metody oszustwa.
Serwis zdalny, nie zawsze bezpieczny
Ekspert z ThalaSec zwrócił szczególną uwagę na zagrożenia związane ze zdalnym serwisowaniem urządzeń i wieloletnim wykorzystywaniem systemów przemysłowych, które nie zawsze można łatwo zaktualizować.
Zdalny dostęp pozwala na szybką diagnostykę i ogranicza koszty serwisu, jednak niewłaściwie zabezpieczony, może stać się bramą do infrastruktury przedsiębiorstwa.
– Nie da się kupić bezpieczeństwa – przekonywał zwracając uwagę, że nawet zaawansowane rozwiązania wymagają prawidłowej konfiguracji, nadzoru i odpowiednio przygotowanych pracowników.
Podkreślał również konieczność zaangażowania całego kierownictwa przedsiębiorstwa w przygotowanie systemu zarządzania ryzykiem.
– Informatyk będzie tylko elementem zespołu – wskazywał Cichocki przypominając, że za relacje z dostawcami, organizację produkcji i kluczowe procesy biznesowe odpowiadają także inne osoby.
Według niego przedsiębiorstwo musi przede wszystkim wiedzieć, które procesy są niezbędne do utrzymania działalności i jak długo może funkcjonować bez określonych systemów.
– Co zrobi nasza firma, jeśli łącze internetowe nie będzie dostępne przez sześć godzin? – pytał uczestników spotkania.
Podobne scenariusze mogą dotyczyć awarii systemów sterowania, niedostępności oprogramowania projektowego, przerwania komunikacji z dostawcami czy utraty dostępu do danych.
Odpowiednio przygotowane procedury, przećwiczone scenariusze kryzysowe i możliwość odtworzenia zasobów pozwalają ograniczyć skutki ataku. Z tej perspektywy wdrażanie przepisów KSC może przynieść przedsiębiorstwu korzyści wykraczające poza samo spełnienie wymagań prawa.
Technologia i... polisa
O praktycznych sposobach ograniczania ryzyka mówiły Magdalena Grabowska z EXATEL oraz Agata Żbikowska z STBU Brokerzy Ubezpieczeniowi.
– Cyberbezpieczeństwo to proces – podkreślała Magdalena Grabowska, wskazując, że obejmuje on zapobieganie zagrożeniom, monitorowanie infrastruktury, reagowanie na incydenty i usuwanie ich skutków.
Wśród najważniejszych działań ekspertka wymieniła szkolenia pracowników, symulowane kampanie phishingowe, uwierzytelnianie wieloskładnikowe, regularne aktualizacje oprogramowania, testy podatności oraz oddzielanie sieci biurowych IT od przemysłowych OT.
Ważną rolę odgrywają również centra monitorowania bezpieczeństwa (Security Operations Center – SOC), które analizują zdarzenia w systemach i pozwalają szybciej wykrywać próby włamania.
Jednak nawet dobrze zabezpieczona firma może stać się ofiarą skutecznego cyberataku. Wówczas istotne znaczenie może mieć ubezpieczenie ryzyk cybernetycznych.
Jak wyjaśniała Agata Żbikowska, odpowiednio dobrana polisa może zapewniać pokrycie kosztów informatyki śledczej, odtworzenia danych, pomocy prawnej, działań związanych z ochroną reputacji, a także niektórych strat powstałych wskutek przerw w działalności.
Przykładem zagrożeń dla gospodarki morskiej był przywołany przez brokerkę cyberatak na administrację portu w Lizbonie w grudniu 2022 roku. Grupa LockBit twierdziła wówczas, że przejęła poufne dokumenty, w tym raporty finansowe, umowy, dzienniki statków oraz informacje dotyczące działalności portu, żądając 1,5 mln dolarów okupu. Administracja portu zapewniała, że mimo incydentu działalność operacyjna została utrzymana.
Ekspertki podkreślały, że uzyskanie ubezpieczenia cyber wymaga zwykle wykazania określonego poziomu zabezpieczeń. Ubezpieczyciele analizują m.in. zasady uwierzytelniania, wykonywanie kopii zapasowych, plany ciągłości działania i bezpieczeństwo dostawców.
Ochrona ubezpieczeniowa stanowi zatem uzupełnienie zabezpieczeń technicznych i organizacyjnych, ale ich nie zastępuje. Jej zakres zależy od szczegółowych warunków umowy.
Informacje dla branży z pierwszej ręki
Spotkanie zorganizowane przez FORUM OKRĘTOWE dla zrzeszonych w nim firm pokazało, że nowe regulacje nie ograniczają się do wprowadzenia kolejnych obowiązków informatycznych.
Padło wiele pytań, zaś przedstawicielki Ministerstwa Rozwoju i Technologii oraz zaproszeni eksperci rozwiali wiele wątpliwości. Mimo iż pierwszy termin samoidentyfikacji firm pod kątem zgłoszenia do Wykazu Podmiotów Kluczowych i Ważnych już minął, nadal można to uczynić, jeszcze bez kar i finansowych konsekwencji.
Przedsiębiorstwa muszą ustalić, czy podlegają przepisom, określić swój status, przygotować system zarządzania ryzykiem i zadbać o bezpieczeństwo dostawców. Dla gospodarki morskiej, opartej na współpracy stoczni, portów, armatorów, producentów wyposażenia i kooperantów, bezpieczeństwo jednego przedsiębiorstwa coraz częściej zależy od poziomu ochrony całego łańcucha dostaw.
Było to już kolejne, bardzo merytoryczne spotkanie z udziałem ekspertów w ramach cyklu omawiania nowych trendów ekonomicznych, wyzwań rynkowych, regulacji i zmian w prawie, a także innych zagadnień, które mogą wpływać na działalność firm zrzeszonych w FORUM OKRĘTOWYM i całym przemyśle morskim.
Kolejne przed nami…
Grzegorz Landowski
 USD
 EUR
 CHF
 GBP